
Gatekeeper Beta
Enterprise-firewall. 100 % open source.
Firewall, IDS/IPS, VPN, high availability og central manager i ét produkt. Gratis at bruge, uden licenser og uden låste funktioner.
Version 0.2.0. Testet på virtuelle maskiner. Prøv den i et testmiljø.
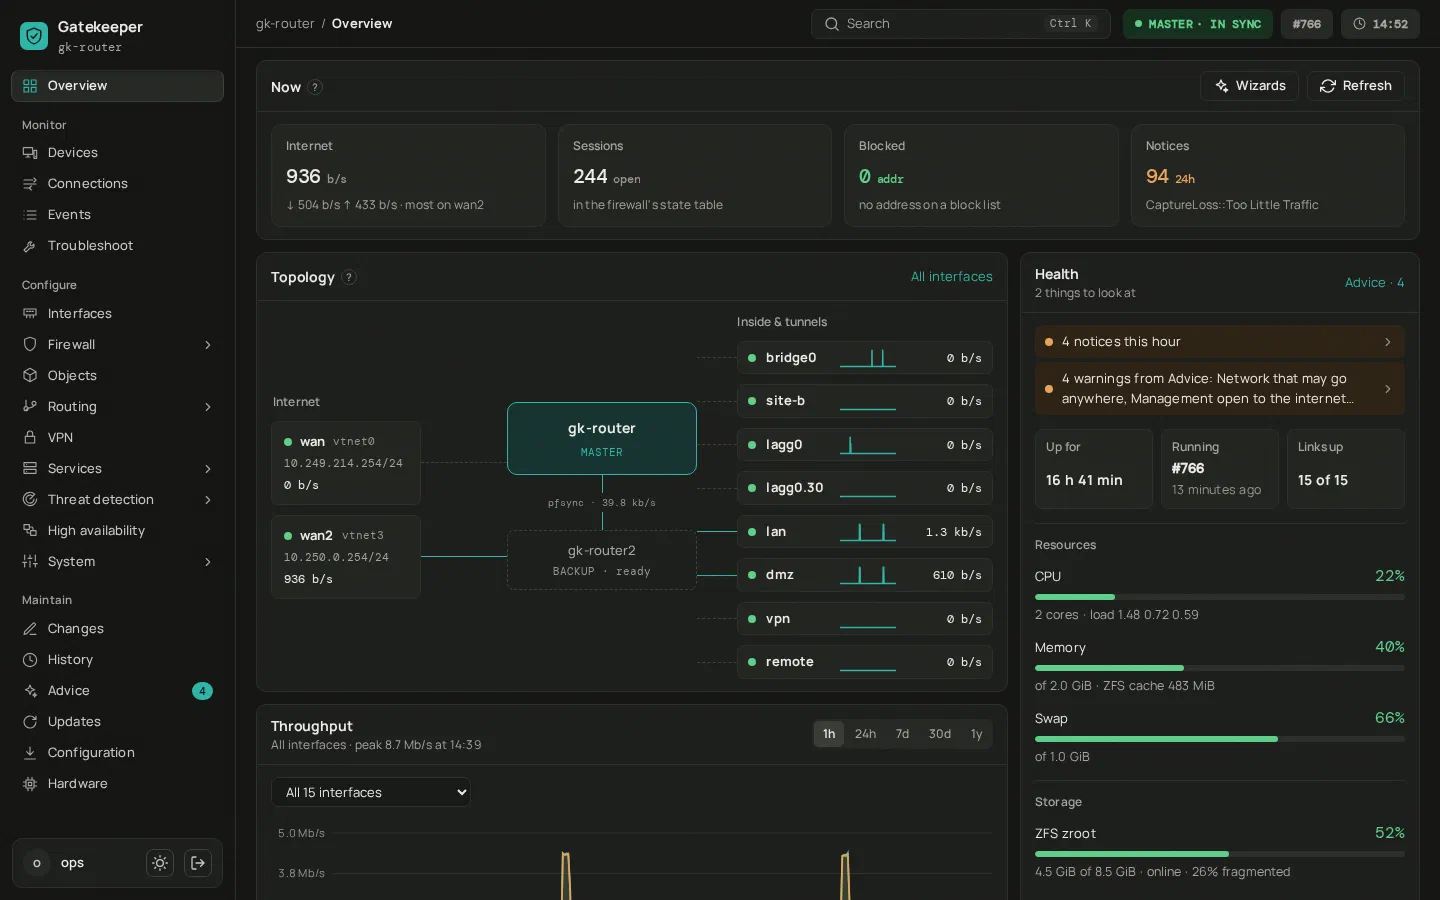
Det får du
Det hele i ét produkt. Ingen plugins.
Firewall
Stateful PF-regler med objekter, lande og blocklister. Default deny fra start.
IDS/IPS
Suricata til detektion eller inline-blokering og Zeek til netværksmonitorering. Threat intelligence-feeds og automatisk blokering.
High availability
To firewalls i et par med CARP, pfsync og synkroniseret konfiguration.
Central manager
Mange lokationer ét sted: konfiguration, sundhed, opdateringer, backup og logs.
VPN
WireGuard, IPsec og OpenVPN. Fjernadgang med to-faktor-login.
Routing
OSPF, BGP, BFD, RPKI, VRF og multi-WAN til IPv4 og IPv6.
Compliance
Rapport mod CIS Controls v8, DISA og NIST zero trust, med dokumentation for hver kontrol.
Web, CLI og API
Samme konfiguration tre veje ind. REST API og Ansible-collection til automatisering.
CLI
Samme konfiguration fra kommandolinjen.
Web-UI, CLI og REST API er bygget fra samme skema. Det, du kan i den ene, kan du i de andre.
Ændringer samles som kandidat, vises som diff og bliver først aktive ved commit. Uden confirm ruller de selv tilbage.
$ gk set firewall rule 10 description "HTTPS to the web server"
$ gk set firewall rule 10 action pass
$ gk set firewall rule 10 interface vtnet0
$ gk set firewall rule 10 protocol tcp
$ gk set firewall rule 10 destination address 192.168.20.10
$ gk set firewall rule 10 destination port 443
$ gk diff
$ gk commit comment "HTTPS to the web server"
Commit 458 applied. It is rolled back at 06:12:52 unless you run: confirm
This connection survives a bad ruleset; check from a new SSH session before confirming.
$ gk confirm
Commit 458 confirmed.
Gatekeeper Manager
Mange lokationer. Ét sted at styre dem.
Manageren holder hele konfigurationen for alle jeres firewalls, med skabeloner og værdier pr. lokation. Den samler sundhed, opdateringer, backup og logs.
Hver firewall forbinder ud til manageren, så der skal ikke åbnes porte på lokationerne. Er manageren væk, kører hver firewall videre som før.
Manageren er gratis. Vi tilbyder hosting af den og support på jeres installation.
Kontakt os om support og hostingKom i gang
Prøv betaen
1. Hent ISO'en
Hent installeren til firewallen og, hvis I vil styre flere, til manageren. Tjek filen med sha256sum mod værdien på download-siden.
2. Installér
Installeren kører fra CD eller USB med UEFI eller BIOS. Den spørger om navn, WAN- og LAN-porte, administrator og disk.
3. Log ind
Åbn https://<LAN-adresse>/, log ind med to-faktor, og kør First setup fra overblikket.
- Minimum
- 4 kerner, 4 GB RAM, 50 GB disk
- Platform
- amd64, bygget på FreeBSD 15.1
- Testet på
- Virtuelle maskiner. Fysisk hardware er ikke testet endnu.
- Licens
- BSD 2-Clause
Beta
Fortæl os, hvad du finder.
Gatekeeper er ny. Den kører hver dag som HA-par i vores lab, og installeren virker. Nu skal den ud i flere netværk. Skriv til os med fejl, ønsker og erfaringer, også når alt bare virker.
Skriv gerne, hvilken version du kører, om det er en VM eller hardware, hvad du gjorde, og hvad der skete.
support@syspro.dk
Spørgsmål om Gatekeeper
Er Gatekeeper gratis?
Ja. Både firewallen og manageren er gratis, med alle funktioner. Vi tjener penge på support og på hosting af manageren, hvis I vil have det.
Kan vi bruge den i produktion?
Ikke endnu. Gatekeeper er i beta og er indtil videre kun testet på virtuelle maskiner. Brug den i et testmiljø, og fortæl os, hvad du finder.
Kan vi opgradere fra betaen?
Ja. En installation kan opgraderes til nye versioner.
Hvem er Gatekeeper til?
Virksomheder og større institutioner, der vil have en firewall med enterprise-funktioner, uden licensomkostninger og uden at være låst til én leverandør.
Kan Syspro hjælpe os med Gatekeeper?
Ja. Vi tilbyder support og hosting af manageren. Kontakt os, så finder vi en løsning, der passer til jer.